Представь: в общем Slack-канале команда обсуждает миграцию checkout-логики, канал подключён к GitHub, и Claude там уже как полноценный участник — отвечает на вопросы, смотрит пул-реквесты. Но у тебя есть личный документ в Google Drive с планом на квартал, который видишь только ты. Раньше Claude в канале просто не мог его открыть — доступ был привязан к каналу, а не к человеку. Anthropic это исправила: Claude Tag теперь умеет использовать твои личные коннекторы прямо внутри общего канала.
Проблема: доступ следовал за каналом, а не за человеком
Claude Tag — это бета-функция, которая добавляет Claude в Slack-канал, где он работает наравне с командой: отвечает на вопросы, помогает с рутиной, участвует в обсуждениях. До недавнего времени Claude в канале мог использовать только те коннекторы, которые администратор явно подключил к этому каналу — например, общий доступ к GitHub-репозиторию или к таск-трекеру.
Большинство компаний держат список таких общих коннекторов коротким намеренно. Логика простая: доступ должен идти за человеком, а не за каналом. Если Claude в канале мог бы читать всё, до чего дотянется хоть один из участников, это создавало бы огромную дыру в безопасности — любой человек в чате получал бы доступ к данным чужих CRM-аккаунтов, чужим документам, чужим деплоям. Поэтому админы традиционно перестраховывались и давали Claude в канале лишь минимальный набор инструментов.
Что изменилось: личные коннекторы работают в общем канале
Теперь Claude может использовать твои собственные коннекторы для запросов, которые делаешь именно ты — твой календарь, твой Google Drive, назначенные на тебя аккаунты в CRM, твои staging-деплои. Если ты уже подключил эти инструменты к своему аккаунту Claude, они становятся доступны и в канале, но только для твоих запросов и только с твоего разрешения.
Ключевой момент: остальные участники канала не получают доступ к твоим личным коннекторам. Они видят только результат — то, что Claude опубликует в ответ на твой вопрос. Сами данные, из которых собран ответ, остаются закрытыми ровно так же, как если бы ты работал с Claude в приватной переписке.
Как это выглядит на практике: пример с Прией
Разберём конкретный сценарий из объявления. Прия работает в канале #checkout-migration, который подключён к GitHub. Она пишет: «@Claude, сверь мой документ в Google Drive «Checkout migration, Q3» с тем, что мы уже выпустили. Что ещё осталось открытым?»
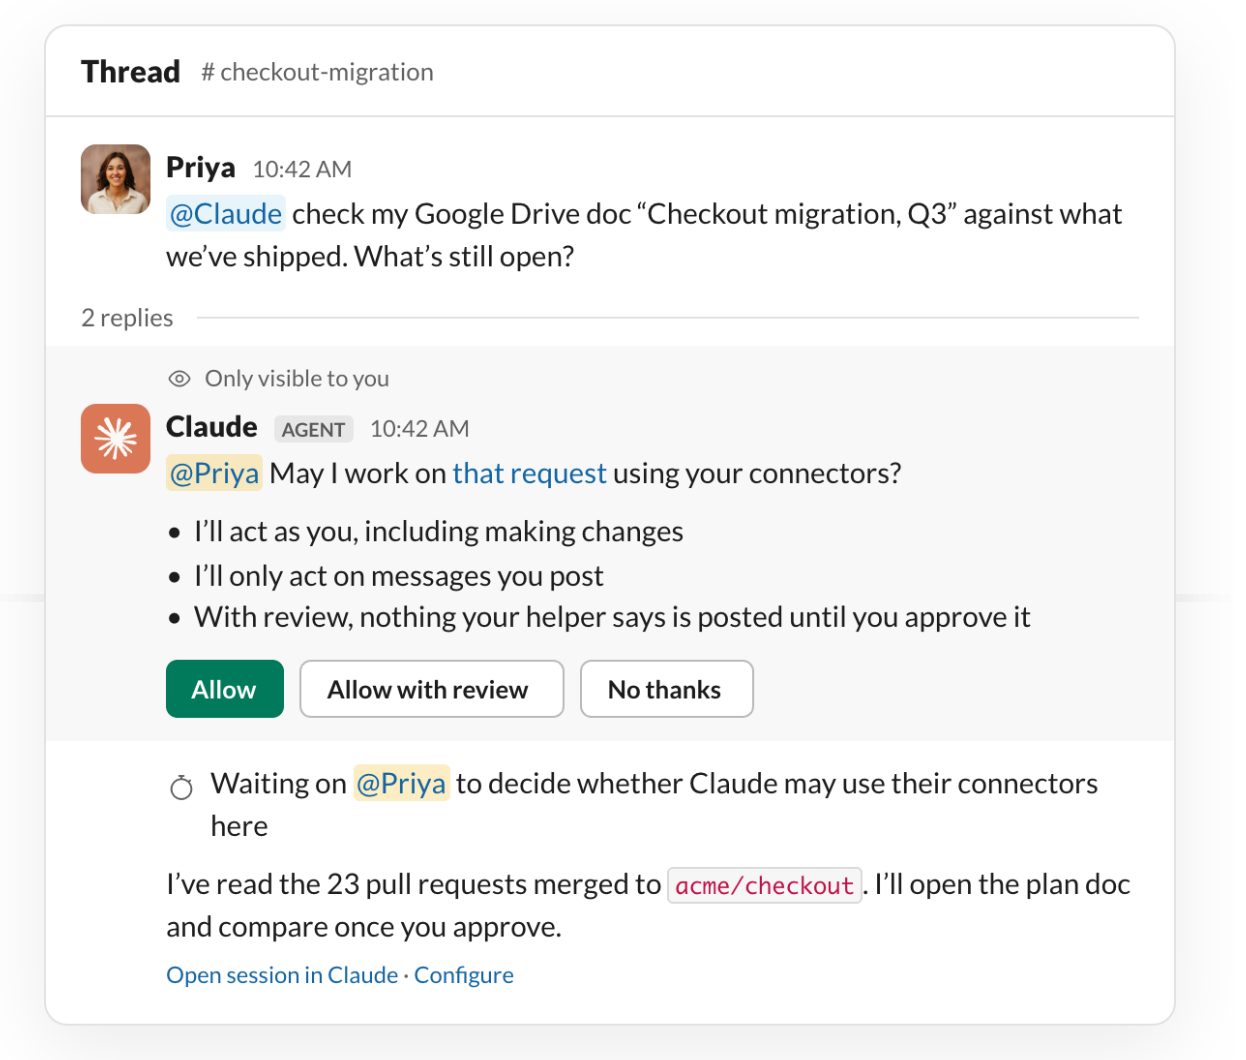
Claude читает смерженные пул-реквесты через общий GitHub-коннектор канала — эта часть работы доступна всем. Но документ в Google Drive открыт только для Прии. Раньше на этом моменте Claude бы остановился и сказал, что не может получить доступ. Теперь он читает документ через личный коннектор Прии, отдельно от общей работы канала, сравнивает план с тем, что реально выпущено, и публикует итог: что сделано, что осталось.
Два режима: проверять вручную или доверять автопилоту
План Прии не содержит ничего чувствительного, поэтому она использует авто-режим — Claude сам решает, публиковать ответ сразу или сначала показать его на проверку, если заметит что-то похожее на конфиденциальную информацию. Для документов, которые она предпочла бы перепроверить перед публикацией, есть режим review: ответ показывается только автору запроса, и тот решает, отправлять его в канал или нет.
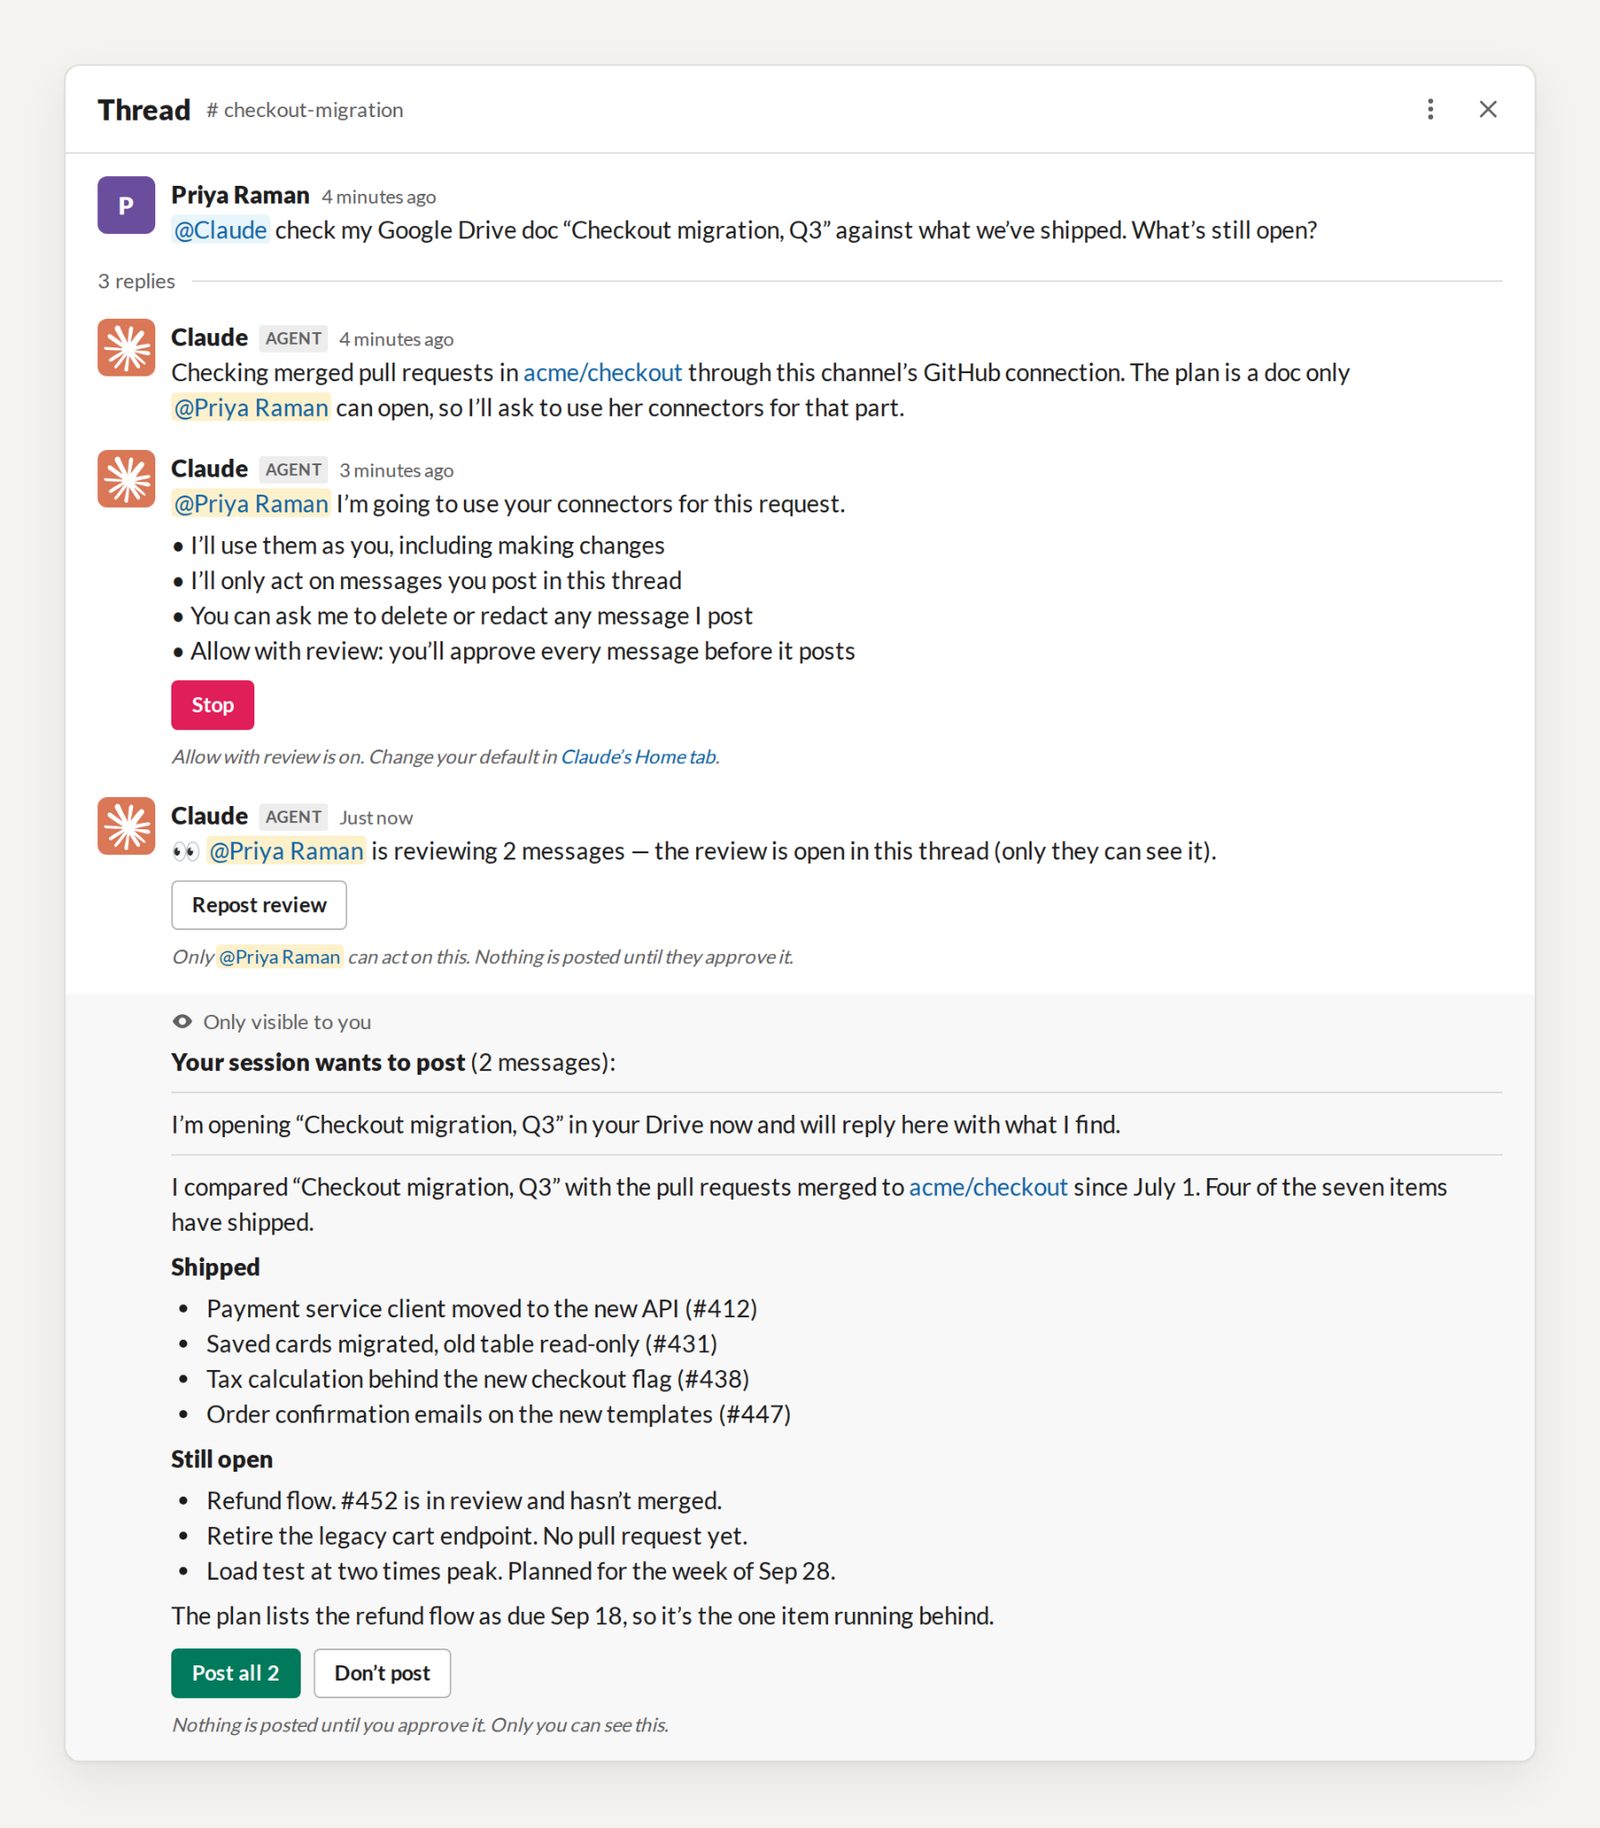
На Enterprise-планах у администраторов появится возможность включить обязательную проверку для всех участников канала — то есть без ручного «ок» ни один ответ, построенный на личных коннекторах, в канал не попадёт. Это удобная страховка для организаций, где документооборот регулируется особенно строго.
| Режим | Кто видит ответ до публикации | Когда уместен |
|---|---|---|
| Авто-режим | Claude сам решает, нужна ли проверка | Обычные, не чувствительные запросы |
| Ручная проверка | Только автор запроса | Работа с закрытыми документами, финансами, HR |
| Обязательная проверка (Enterprise) | Автор запроса, требование администратора | Регулируемые отрасли, строгий compliance |
Что это даёт администраторам
Личные коннекторы — это не только удобство для сотрудников, но и новый инструмент управления для админов. Теперь у них есть выбор из нескольких моделей:
- дать доступ к общему набору инструментов под единой identity агента — как раньше;
- разрешить участникам канала использовать только их личные коннекторы, полагаясь на уже существующую ролевую модель доступа в компании;
- настраивать доступ инструмент за инструментом, комбинируя оба подхода там, где это нужно.
Такая гибкость особенно важна для крупных организаций, где команды безопасности и так выстроили ролевую модель доступа для сотрудников — и не хотят дублировать её отдельно для ИИ-агентов. Личные коннекторы Claude Tag просто наследуют те же правила: если у тебя нет доступа к какому-то ресурсу как у человека, у тебя не появится к нему доступа и через Claude в канале.
Логика простая
Доступ идёт за человеком, а не за каналом. Всё, что Claude делает через твой личный коннектор, попадает в лог этого инструмента под твоим аккаунтом — точно так же, как при работе в личных сообщениях с Claude.
Где всё-таки нужны общие коннекторы канала
Важное ограничение: личные коннекторы не работают без присмотра. Всё, что Claude запускает по расписанию или инициирует сам — без прямого запроса конкретного человека, — использует только те коннекторы, которые администратор подключил к каналу целиком. Это логично: если действие должно происходить автоматически, ночью, без человека рядом, оно не может зависеть от того, залогинен ли конкретный сотрудник в свой личный аккаунт.
Хороший пример — канал #on-call для дежурных инженеров. Там Claude помогает с CI-triage и реагированием на инциденты, в том числе после рабочих часов. Чтобы Claude мог самостоятельно определять проблемы и предлагать исправления ночью, к каналу нужно подключить общие коннекторы к runbook, системам мониторинга и истории деплоев — те инструменты, на которые опирается весь канал, а не один человек.
И наоборот: канал, который целиком держится на личных коннекторах, подходит для плотно контролируемой совместной работы. Например, команда пишет ответ на RFP и тянет данные из pricing-системы или других чувствительных источников, доступ к которым не выдан всему каналу целиком — только конкретным людям. При этом стоит помнить: всё, что Claude публикует в канале, видят все его участники, даже если исходные данные были доступны только тебе.
Как это устроено технически и когда доступно
С точки зрения настройки всё максимально просто — устанавливать ничего не нужно. Когда твой запрос требует одного из личных коннекторов, Claude спрашивает разрешение в первый раз, а затем использует этот коннектор в рамках треда без повторных запросов. Работа канала со своими собственными коннекторами при этом продолжается через отдельный service account, за которым уже следит служба безопасности организации — эти два потока данных никогда не смешиваются.
Личные коннекторы в Claude Tag сейчас раскатываются на Team-планах, следом функциональность появится и на Enterprise. Если тебе только предстоит разобраться с базовыми принципами работы Claude и агентов — с чего начинается такая настройка доступа, какие роли и разрешения имеют смысл, — полезно будет пройти бесплатный курс zero2claude, где эти основы разбираются на простых примерах.
Зачем это всё нужно на практике
По сути, эта функция закрывает главный компромисс, с которым жили команды, использующие ИИ в общих каналах: либо давать Claude узкий набор инструментов и терять часть пользы, либо расширять доступ и рисковать безопасностью. Теперь можно держать общий список коннекторов канала действительно коротким — только то, что нужно для автоматических действий и общей работы, — а всё личное каждый сотрудник подключает сам, под свою ответственность и с полным контролем над тем, что публикуется.
Это особенно созвучно с общей тенденцией, о которой Anthropic пишет и в других материалах — например, о том, как бюджет на один инструмент постепенно превращается в бюджет на целую экосистему сервисов, см. маркетплейс Claude. Чем больше инструментов подключается к Claude, тем важнее становится именно такая гранулярная модель доступа — по человеку, а не по каналу.
Частые вопросы
Может ли кто-то другой в канале увидеть мои личные документы через Claude?
Нет. Личные коннекторы работают только для запросов, которые делаешь именно ты. Остальные участники канала видят лишь итоговый ответ Claude, а не сами данные из твоего календаря, Google Drive или CRM — если только ты сам не решишь опубликовать что-то чувствительное.
В чём разница между авто-режимом и режимом проверки?
В авто-режиме Claude публикует ответ сразу, если не находит в нём признаков чувствительного содержимого — в этом случае он всё равно попросит подтверждение. В режиме проверки ты видишь каждый ответ до того, как его увидит канал, и сам решаешь, отправлять его или нет. На Enterprise-планах администратор может сделать проверку обязательной для всех.
Работают ли личные коннекторы для автоматических действий Claude, например по расписанию?
Нет. Всё, что Claude запускает без прямого запроса конкретного человека — по расписанию или самостоятельно, — использует только общие коннекторы, которые администратор подключил к каналу целиком. Личные коннекторы доступны исключительно для запросов, инициированных владельцем аккаунта.
Нужно ли что-то устанавливать, чтобы начать использовать личные коннекторы в канале?
Нет, устанавливать ничего не нужно. Если твой запрос требует одного из личных коннекторов, Claude просто спросит разрешение при первом обращении, а затем будет использовать его в рамках треда.
Главный сдвиг здесь простой, но важный: доступ теперь идёт за человеком, а не за каналом. Это снимает вечную дилемму между удобством и безопасностью при совместной работе с ИИ — команда получает более полезного Claude в общем чате, а каждый сотрудник сохраняет полный контроль над своими личными данными и над тем, что из них попадает в общий разговор.
Если хочешь попробовать всё это руками — начни с бесплатного курса «Claude с нуля».
Источник
По мотивам статьи Anthropic «Claude Tag now supports personal connectors in channels». Пересказали по-русски для новичков.